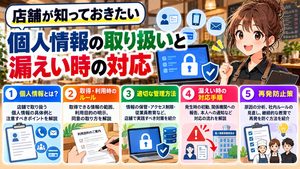
顧客情報の漏洩で発生する報告義務とは?自社由来・委託先由来の対応を解説
顧客情報の漏洩が発生した場合、企業には、被害の拡大を防ぐとともに、事故の内容を調査し、必要な報告や顧客への連絡を行うことが求められます。
個人情報保護法第26条は、一定の漏洩等について、個人情報保護委員会への報告と、対象となった本人への通知を義務付けています。自社で起きた事故に加え、顧客情報を預けた委託先での事故も対象になります。
この記事では、報告義務が発生する条件を整理し、自社と委託先、それぞれで顧客情報が漏洩した場合の対処方法を解説します。
- 報告先は、個人情報保護委員会等と対象の顧客。監督機関への報告と、本人への通知を進めます。
- 不正アクセスによる漏洩などは、人数を問わず対象。漏洩したおそれがある段階も含まれます。
- 委託先での事故も、自社の対応が必要。預けた情報への影響を確認し、報告と顧客対応を進めます。
顧客情報の漏洩で発生する2つの義務
個人情報保護法第26条では、報告対象となる事故が発生した場合に、次の2つの対応を義務付けています。
第1項:漏洩等の報告
個人情報保護委員会等へ
事故の概要、情報の項目、対象人数、原因、対応状況などを報告します。
第2項:本人への通知
対象となる顧客へ
事故の概要や対象情報、二次被害のおそれ、本人が取れる対策などを伝えます。
顧客への連絡は、法律上「本人への通知」と呼ばれます。情報漏洩の対象となった顧客に状況を伝え、不審なメールへの警戒やクレジットカードの利用確認など、被害を防ぐための行動につなげます。[1]
基本的な対象は、顧客データベースなどを構成する「個人データ」です。不正アクセス等による事故では、取得しようとしている情報など、今後個人データとして取り扱う予定の個人情報も対象に含まれます。また、第26条は、情報の漏洩だけでなく、データの滅失や毀損も対象としています。[2]
個人情報保護法第26条の条文
第1項が監督機関への報告、第2項が本人への通知の根拠です。以下に、第26条の全文を掲載します。[1]
第二十六条 個人情報取扱事業者は、その取り扱う個人データの漏えい、滅失、毀損その他の個人データの安全の確保に係る事態であって個人の権利利益を害するおそれが大きいものとして個人情報保護委員会規則で定めるものが生じたときは、個人情報保護委員会規則で定めるところにより、当該事態が生じた旨を個人情報保護委員会に報告しなければならない。ただし、当該個人情報取扱事業者が、他の個人情報取扱事業者又は行政機関等から当該個人データの取扱いの全部又は一部の委託を受けた場合であって、個人情報保護委員会規則で定めるところにより、当該事態が生じた旨を当該他の個人情報取扱事業者又は行政機関等に通知したときは、この限りでない。
2 前項に規定する場合には、個人情報取扱事業者(同項ただし書の規定による通知をした者を除く。)は、本人に対し、個人情報保護委員会規則で定めるところにより、当該事態が生じた旨を通知しなければならない。ただし、本人への通知が困難な場合であって、本人の権利利益を保護するため必要なこれに代わるべき措置をとるときは、この限りでない。
第26条の改正法公布日:(令和3年法律第37号)[9]
掲載条文:2026年10月1日施行版/確認日:
報告対象の具体的な条件や報告期限は、施行規則第7条〜第10条で定められています。次に、その内容を整理します。
報告義務が発生するのはどのような場合?
報告対象となる事態は、施行規則第7条で次の4つに定められています。いずれも、実際に漏洩等が発生した場合と、発生したおそれがある場合が対象です。[3]
表は横にスクロールできます。
| 報告対象となる事態 | 具体例 | 人数の条件 |
|---|---|---|
| 要配慮個人情報を含む個人データの漏洩等 | 病歴、診療情報、健康診断結果などの漏洩 | 人数を問わない |
| 不正利用によって財産的被害が生じるおそれがある個人データの漏洩等 | クレジットカード番号、送金サービスのIDとパスワードなどの漏洩 | 人数を問わない |
| 不正な目的による行為が疑われる個人データ等の漏洩等 | 不正アクセスによる流出、従業員による不正な持ち出しなど | 人数を問わない |
| 1,000人を超える個人データの漏洩等 | 設定ミスによる大量の顧客情報の公開など | 1,000人超 |
不正アクセスによる顧客情報の漏洩や、クレジットカード番号など財産的被害につながる情報の漏洩は、対象者が1人でも報告・通知の対象になります。
クレジットカード番号については、個人データに該当する番号全体が流出した場合、番号だけの漏洩でも財産的被害のおそれがあるとされています。[4]
メールアドレスなども、不正アクセスによって個人データが流出した場合は報告対象です。判断する際は、漏洩した情報の種類に加え、事故の原因も確認します。
漏洩したおそれがある段階も対象になる
たとえば、顧客情報を保存するサーバーからデータが持ち出された痕跡が見つかった場合や、専門家から根拠のある指摘を受けた場合には、その時点の事実に基づいて報告要否を判断します。
流出の確定を待つのではなく、調査と並行して報告の準備を進める必要があります。[2]
高度な暗号化等による保護措置が講じられたデータには、報告対象からの除外があります。適用に当たっては、解読の困難さや復号手段の管理状況などを確認します。[5]
自社で顧客情報が漏洩した場合の対処方法
自社で事故が起きた場合は、被害の拡大防止、事実確認、委員会への報告、顧客への通知を進めます。調査の完了を待たず、判明した情報に基づいて並行して対応することが大切です。
被害拡大の防止
影響範囲の特定
顧客への通知
1.社内で共有し、被害の拡大を防ぐ
まず、経営者や個人情報の管理責任者など、対応を判断する立場の人に直ちに報告します。
不正アクセスが原因であれば、影響を受けたシステムへのアクセス制限など、状況に応じた措置を取ります。顧客情報がウェブ上で閲覧できる状態になっている場合は、公開停止やアクセス設定の修正を進めます。
同時に、事故を把握した日時、発見の経緯、実施した措置を記録し、その後の調査と報告に備えます。
2.漏洩した情報と影響範囲を調べる
次に、事故の原因と、影響を受けた顧客情報を確認します。主な確認事項は次のとおりです。
- 事故の発生日時と、発覚した日時
- 氏名、住所、メールアドレス、カード番号など、対象となる情報の項目
- 対象となる顧客の人数と範囲
- 情報が流出した事実や、そのおそれを示す調査結果
- 不正利用など、二次被害の発生状況
調査結果は、確認済みの事実と調査中の事項を分けて整理します。原因が判明したら、設定や管理方法の見直しなど、再発防止策も検討・実施します。[2]
3.個人情報保護委員会等へ報告する
報告対象に該当する場合は、個人情報保護委員会等に速報と確報を行います。
表は横にスクロールできます。
| 区分 | 対応時期 | 報告の進め方 |
|---|---|---|
| 速報 | 事態を知った後、速やかに。目安はおおむね3〜5日以内 | その時点で把握している内容を報告する |
| 確報 | 事態を知った日から30日以内。不正な目的による行為の類型では60日以内 | 調査結果と対応状況を整理して報告する |
対象人数や原因が調査中の場合も、判明している事実を整理して速報を行います。確報の期限は、報告対象の事態を知った日を1日目として数えます。[2][3]
4.対象となる顧客へ通知する
報告対象となる事故では、対象の顧客に対しても、事態の状況に応じて速やかに通知します。
事故の概要、対象となる情報、原因、二次被害のおそれなどを伝え、顧客が取れる対策を案内します。メールアドレスの流出であれば不審なメールへの注意、カード情報の流出であれば利用明細の確認やカード会社への相談など、具体的な行動につながる説明が役立ちます。
通知には、メールや郵送など、本人に直接知らせる方法を用います。連絡先が不明であるなど、直接の通知が困難な場合は、事案の公表や問い合わせ窓口の設置・周知など、本人の権利利益を守るための代替措置を講じます。[2]
委託先で顧客情報が漏洩した場合の対処方法
顧客情報を外部の事業者に預けている場合は、委託先の事故によって自社の顧客情報が流出することがあります。
表は横にスクロールできます。
| 委託先・利用サービス | 保存される顧客情報の例 |
|---|---|
| メール配信事業者 | メールアドレス、氏名、配信先リスト |
| ECサイトのシステム事業者 | 氏名、住所、電話番号、購入履歴 |
| サーバー管理会社・フォーム関連サービス | フォームの入力内容、送信履歴、バックアップ |
委託先で不正アクセスが発生した場合は、自社が預けた情報への影響を確認し、報告と顧客対応を進めます。
1.委託先から、自社の顧客情報に関する調査結果を受け取る
まず確認するのは、自社の顧客情報が事故の影響を受けたかどうかです。
委託先に対し、攻撃を受けたシステム、自社データの保存場所、流出した情報の項目、対象人数、流出のおそれを示す事実などの報告を求めます。
たとえば、メール配信事業者が不正アクセスを受け、自社の配信先リストが保存されていた領域から情報が持ち出された疑いがある場合は、その調査結果をもとに報告要否を判断します。
委託先からの説明が不足している場合も、自社から取扱状況や調査結果の報告を求めます。[7]
2.委託先と役割を確認し、委員会への報告を進める
個人データの取扱いを委託している場合、報告対象となる事故では、原則として委託元と委託先の双方が報告・本人通知の義務を負います。
委託先が、報告義務を負う委託元に所定の事項を速やかに通知すると、委託先の報告・本人通知義務が免除され、委託元が報告と本人通知を行います。自社が委託元である場合は、委託先から必要な情報を受け取り、自社の報告を進めます。[6]
報告期限は、自社が報告対象の事態を知った時点を基準に管理します。委託先の調査が続いている場合も、速報では自社が把握している内容を報告します。[2]
サーバー・クラウドサービスでは、提供事業者が個人データを取り扱わない契約・運用の形態もあります。この場合も、保存した自社のデータに報告対象の漏洩等が生じたときは、利用企業である自社が報告義務を負います。[8]
3.対象となる顧客へ、事故の経緯と必要な対策を伝える
顧客への通知では、どのサービスに預けていた情報が、どのような事故の影響を受けたのかを説明します。
伝える内容は、自社で事故が起きた場合と同様に、事故の概要、対象情報、原因、二次被害のおそれ、顧客が取れる対策などです。委託先から得た調査結果をもとに、確認済みの事実と調査中の事項を整理して伝えます。[2]
顧客からの問い合わせに対応できるよう、委託先との情報共有を続け、追加の調査結果に応じて案内を更新します。
解約済みの委託先で漏洩が起きた場合も、データの状況を確認する
過去に利用していた事業者で事故が起きた場合は、解約時に預けていた顧客情報が削除されているかを確認します。
第26条の報告要件をこの場面に当てはめると、確認の中心となるのは、不正アクセスがあった時点でのデータの保存状況と、今回の事故による影響です。契約終了後の保管・取扱関係も踏まえて、自社の報告・通知義務を判断します。
事業者には、次の事項を確認します。
- 顧客情報を削除した日時と、削除したデータの範囲
- バックアップや出力ファイル、再委託先での残存状況
- 残っていた情報への不正アクセスや、流出のおそれ
顧客情報が残り、不正アクセスによる漏洩やそのおそれがある場合は、報告対象として必要な対応を進めます。本人通知では、解約後も情報が残っていた事実と事故の経緯を、顧客が状況を理解し、被害を防ぐために必要な範囲で説明します。
不正アクセス前に対象データが適切に削除され、今回の事故による漏洩等のおそれがないと確認できた場合は、その事故について第26条の報告・本人通知は不要です。
事故発覚後に削除した場合は、削除前の流出の有無やそのおそれを調べます。
解約手続きには、データの削除範囲・削除時期の確認と、確認記録の保管を組み込んでおくと、後日の事故でも自社の顧客情報への影響を判断しやすくなります。
この節は、法令上の報告要件を契約終了後の場面に当てはめた実務上の整理です。
引用・参考資料
本文の番号は、以下の公式資料に対応しています。条文は原文の表記「漏えい」を用い、解説本文では「漏洩」と表記しています。確認日:2026年10月31日。
法令・制度・報告要件
- 個人情報の保護に関する法律 第26条
e-Gov法令検索:個人情報の保護に関する法律掲載条文は、個人情報保護委員会のガイドライン(通則編)3-5-3-1・3-5-4に掲載された原文と照合。 - 個人情報保護委員会:ガイドライン(通則編)
個人情報の保護に関する法律についてのガイドライン(通則編)3-5:漏洩等の定義、初動対応、報告対象と「おそれ」の判断、速報・確報、委託元への通知、本人通知。 - 個人情報保護委員会:報告対象と報告手続き
漏えい等の対応とお役立ち資料報告対象の4類型、報告時期、報告フォーム等。 - 個人情報保護委員会:クレジットカード番号の漏洩
ガイドラインに関するQ&A Q6-12個人データに該当するクレジットカード番号のみが漏洩した場合の判断。 - 個人情報保護委員会:高度な暗号化等の保護措置
ガイドラインに関するQ&A Q6-19報告対象から除外される高度な暗号化等の措置と、復号手段の管理。
委託先・外部サービスで事故が起きた場合
- 個人情報保護委員会:委託元・委託先の報告と本人通知
よくある事例集:委託先での漏えい対応について双方の義務と、委託先から委託元への通知による免除の仕組み。 - 個人情報保護委員会:委託先から報告がない場合
委託先が委託元に報告を行わない場合の対応委託元による取扱状況の把握と、委託先への報告要求。 - 個人情報保護委員会:クラウドサービス利用時の報告義務
ガイドラインに関するQ&A Q6-22提供事業者が個人データを取り扱わない形態における、利用企業の報告義務。
掲載条文の改正履歴
- 衆議院:令和3年法律第37号(2021年5月19日公布)
デジタル社会の形成を図るための関係法律の整備に関する法律第50条による個人情報保護法の改正。漏洩等の報告に関する規定への「又は行政機関等」の追加と、第26条への条番号変更。掲載版の時点は、個人情報保護委員会の法令・ガイドライン等にある2026年10月1日施行版の案内を参照。