脱WordPressは必要?移行先の比較と安全に使い続ける判断基準
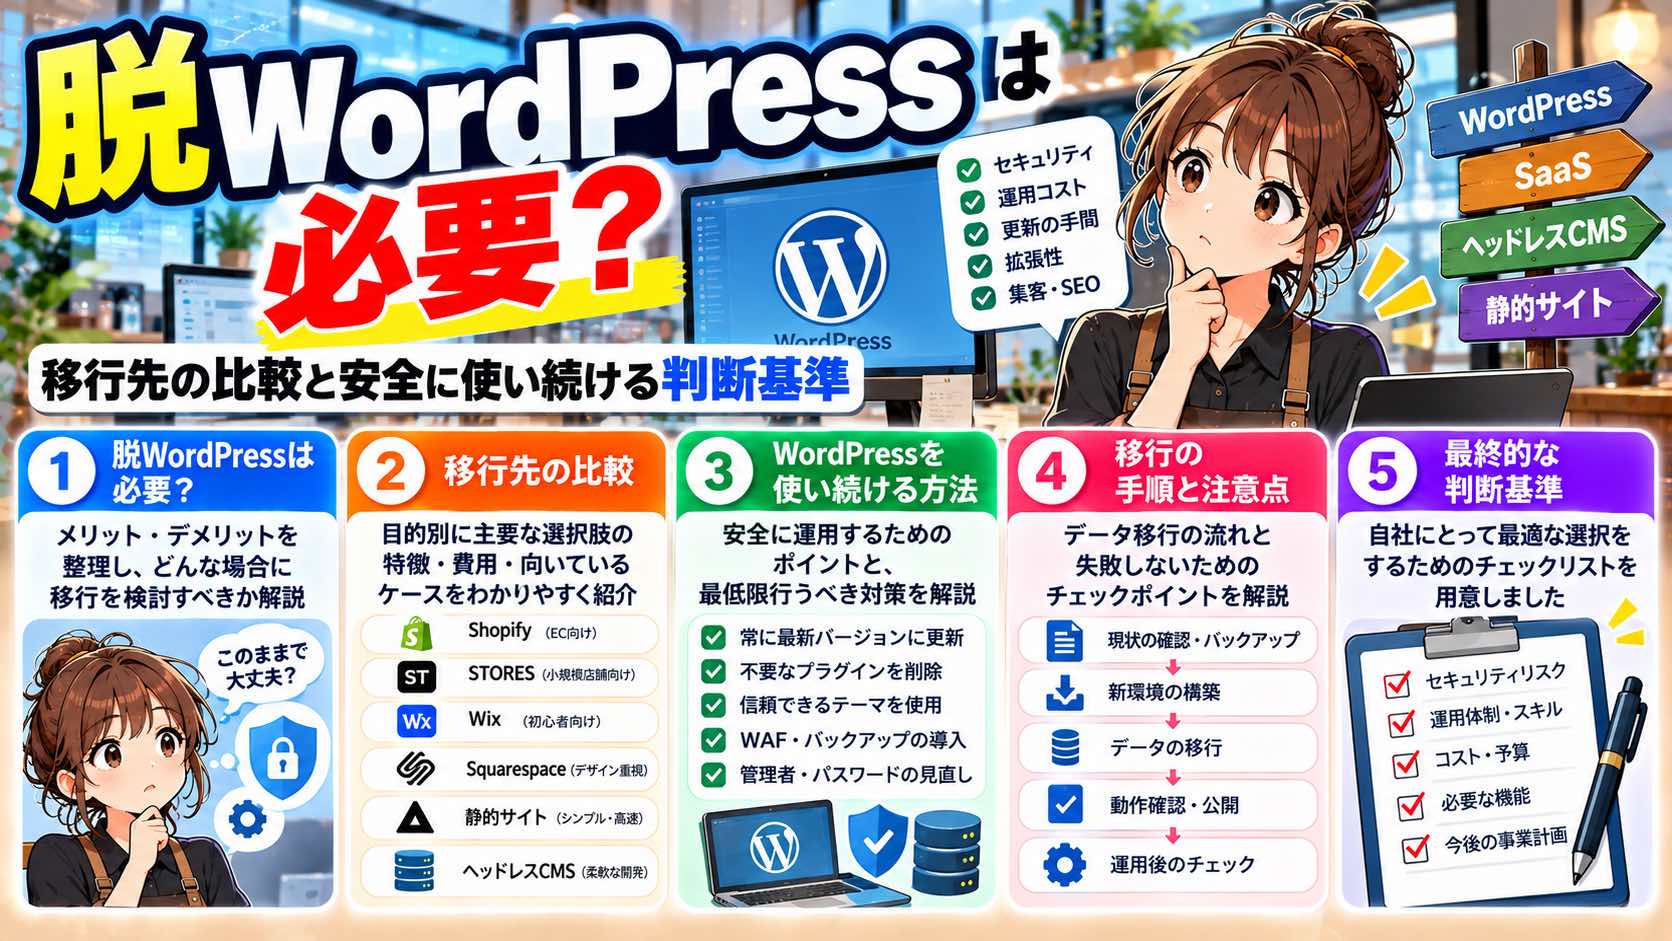
脱WordPressを検討すべきなのは、現在の機能や更新環境が自社の運用に合わず、保守を続けられない場合です。 記事の更新や集客にWordPressを活用し、保守担当者もいるなら、構成を整理して使い続ける選択肢があります。
PHPの脆弱性をきっかけに「WordPressをやめた方がよいのか」「別のCMSなら安全なのか」と迷う場合は、移行先の名前だけでなく、必要な機能・更新のしやすさ・保守体制を比較しましょう。移行を検討している間も、現在の環境へのセキュリティ対応は必要です。
この記事では、企業・店舗のWeb担当者や経営者に向けて、脱WordPressの判断基準、静的サイトや別CMSへの移行、AIで自作する場合の注意点、WordPressを安全に使い続ける方法を解説します。
この記事の目次
- 脱WordPressとは?管理負担を減らすためのサイト構成の見直し
- 脱WordPressすべきサイト・継続利用を検討できるサイト
- PHPの脆弱性が注目された背景と、最初に確認したいこと
- 脱WordPressを考える前に確認すべき4つのこと
- 脱WordPressの移行先を比較|静的サイト・別CMS・外部サービス
- AIで自作したCMSは安全?脱WordPressで見落としやすい保守の責任
- ヘッドレスCMSとは?更新機能と公開サイトを分ける選択肢
- サイト改ざん対策と、顧客情報の保護を一緒に設計する
- 移行時は、SEOと既存の集客導線を引き継ぐ
- 今後もWordPressを安全に運用するための5つのポイント
- 最も重要なのは、問題が起きたときに対応できる環境
- 脱WordPressに関するよくある質問
- WordPressの継続も、移行も、管理できることを基準に選ぶ
脱WordPressとは?管理負担を減らすためのサイト構成の見直し
脱WordPressとは、WordPressで運営しているサイトを、静的なWebサイトや別のCMS、クラウド型のサイト制作サービスなどへ移行することです。CMSとは、専門的なコードを書かなくても記事や画像などを管理・更新できる仕組みを指します。
移行の目的としては、保守の負担軽減、不要な機能の整理、表示速度の改善、管理責任の明確化などが考えられます。
WordPressでは、テーマやプラグインを使って機能を追加できます。その手軽さは利点ですが、追加した機能の更新、互換性の確認、提供終了への対応も必要になります。制作時の担当者が離れ、何が動いているか分からなくなっているサイトでは、この負担が表面化しやすくなります。
脱WordPressを検討する際には、「WordPressをやめる」という目標に加えて、誰が、どこまで管理できる状態に変えるのかを決めることが重要です。
脱WordPressすべきサイト・継続利用を検討できるサイト
判断の出発点は、現在のサイトで必要な業務と、今後の更新計画です。次のように整理すると、移行する目的を明確にできます。
| 判断 | 当てはまる状況 | まず検討すること |
|---|---|---|
| 静的サイトへの移行を検討 | 会社・店舗案内が中心で、今後も更新が少ない | 編集機能を減らしても運用できるか |
| 機能の分離や別CMSへの移行を検討 | 独自改修やプラグインが複雑で、安全に更新できない | 必須機能を整理し、保守できる仕組みに置き換える |
| WordPressの継続利用を検討 | 記事発信が集客に役立ち、更新・監視を担当できる人がいる | 不要機能を減らし、更新と復旧の手順を整える |
| 移行先を決める前に体制を整備 | 現在の構成や契約、管理者が分からない | 管理対象と権限、緊急時の連絡先を確認する |
移行のメリットは、不要な機能や自社で保守する範囲を減らせることです。一方、記事の移行費用、更新方法の変更、機能の再実装が必要になる場合があります。制作費だけでなく、移行後の運用負担まで含めて判断しましょう。
PHPの脆弱性が注目された背景と、最初に確認したいこと
今回の問題はWordPressだけの脆弱性ではない
2026年10月21日、PHP公式は、認証なしでサーバー上のコードを実行される可能性がある2件の重大な脆弱性について、修正版を公開しました。対象の識別番号はCVE-2026-109618とCVE-2026-109619です。[1]
PHPはWordPressの動作に使われている言語ですが、WordPress以外のWebシステムにも使われています。今回の告知は、WordPress本体や特定のプラグインだけを対象とするものではありません。
そのため、WordPressの管理画面で本体を更新しただけで、サーバー側のPHPまで対処できたと判断しないようにしましょう。サーバー会社や保守担当者に、使用中の環境が対象か、修正が適用されているかを確認する必要があります。
PHP公式では10月23日にも、特殊な設定条件に関する追加の注意事項を公表しています。移行の検討と並行して、現在の環境に必要な対処を進めることが先決です。 最新の対応状況は、PHP公式と利用中のサーバー会社の案内で確認してください。[1][2]
AIによる攻撃の高度化と、個別の被害原因を分けて考える
AIが攻撃の効率や精度を高めることへの懸念には根拠があります。英国のNCSCは、AIがサイバー侵入の一部を効率化し、脅威の頻度や強度を高めると評価しています。また、脆弱性の公開から悪用までの時間が、さらに短くなると予測しています。[3]
こうした状況では、脆弱性の発表を把握し、対象を確認して修正するまでの速さが重要になります。
ただし、「AIの普及によって情報漏えいが増えている」「最近の企業被害は今回のPHPの問題が原因」と、個々の事案を一括りにすることはできません。不正アクセスや漏えいの原因は、各社の公表内容や調査結果に基づいて確認する必要があります。
脱WordPressを考える前に確認すべき4つのこと
1.別の言語やCMSに移行しても、脆弱性への対応は続く
PHP以外の技術でも、重大な脆弱性は発見されています。
例えばReact公式は2025年12月、React Server Componentsの一部パッケージに、認証なしでコードを実行される重大な脆弱性があると公表しました。これはJavaScriptの言語仕様そのものの問題ではなく、特定のサーバー側コンポーネントの問題です。Reactを使うすべてのサイトが対象になるわけでもありません。[4]
この事例からも、採用する言語名だけで安全性を判断することはできません。言語の実行環境、CMS、追加ライブラリ、サーバー設定など、実際に使っている構成を把握する必要があります。
移行によって攻撃される入口を減らせる場合はあります。ただし、その効果は移行先の構成と運用次第です。別のCMSを自社サーバーに設置するなら、そのCMSやサーバーの更新を引き続き管理することになります。
2.大手企業の情報漏えいと、自社サイトの問題を混同しない
Webサイトの改ざん、問い合わせ情報の流出、社内ネットワークへの侵入、業務システムの停止は、それぞれ確認すべき対象が異なります。共通の原因で起こる場合もありますが、同じ問題とは限りません。
例えば、公式サイトを静的ページに変えても、予約管理サービスのアカウントが乗っ取られれば、そちらに保存した情報が危険にさらされます。フォームの情報をメールで受け取っている場合には、メールアカウントも管理対象になります。
大手企業の被害報道に接したときも、企業規模やセキュリティの宣伝文句から自社の安全性を推測するのではなく、どこから侵入され、何に影響したのかを分けて考えましょう。
自社では、公開サイト、予約、フォーム、メール、顧客管理などを一覧にし、担当者とデータの保存先を確認するところから始めます。
3.プラグインで実装した機能を、移行後も使えるか
WordPressをやめる前に、現在のサイトで使っている機能を洗い出しましょう。
| 現在の機能 | 移行前に確認すること |
|---|---|
| お知らせ・記事投稿 | 担当者が自分で追加・修正できるか |
| 問い合わせフォーム | 通知、迷惑送信対策、送信履歴をどう扱うか |
| 予約・会員・決済 | 外部サービスで必要な業務を再現できるか |
| 商品・店舗情報の管理 | 件数や項目が増えても更新できるか |
| SEO関連の設定 | タイトル、説明文、URL、構造化データなどを引き継げるか |
| 多言語対応 | 各言語の更新とページの対応関係を維持できるか |
| アクセス計測 | 問い合わせや予約の成果を継続して測定できるか |
プラグインを削除すれば管理対象は減りますが、それが担っていた業務まで不要になるわけではありません。代わりの仕組み、設定作業、毎月の費用まで含めて比較する必要があります。
4.SEO・AEOに必要な更新環境を維持できるか
SEOや、AIによる回答・検索を意識したAEOに取り組む場合には、必要な情報を継続して公開・修正できる環境が重要です。
例えば、営業時間や料金が変わったときにすぐ修正できるか、顧客から新しく寄せられた疑問に答えるページを追加できるか、といったことです。更新のたびに制作会社への依頼やコード編集が必要になると、発信が滞る可能性があります。
ただし、更新回数を増やすだけでSEOやAEOの成果が上がるわけではありません。利用者の疑問に答える内容、情報の正確さ、検索システムが内容を取得できる構成を維持することが前提です。Googleも、検索のAI機能に対して従来のSEOの基本が引き続き有効であり、特別な追加要件はないと説明しています。[5]
記事発信が集客の中心になっている場合は、移行先の管理画面で実際に記事を作り、画像や表の追加、公開前の確認、既存記事の修正まで試してから判断しましょう。
脱WordPressの移行先を比較|静的サイト・別CMS・外部サービス
移行先は、現在のサイトの使い方と、今後必要になる機能に応じて選びます。
| サイトの状態・目的 | 検討するルート | 主な確認事項 |
|---|---|---|
| 会社案内や店舗案内が中心で更新が少ない | 静的ページ+外部フォーム | 変更時の担当者、フォームの管理 |
| 予約・会員などの機能が多く、保守されていない | 機能を整理してASP・SaaSに分離 | 業務要件、データ移行、責任分担 |
| 担当者が記事やページを日常的に更新する | クラウド型CMSやサイト制作サービス | 編集の自由度、SEO設定、移行・解約条件 |
| 記事更新と公開サイトの構成を分けたい | ヘッドレスCMS+公開サイト | 開発・保守担当、公開処理、API管理 |
| WordPressの更新環境が業務に合っている | 継続利用し、構成と保守体制を見直す | 不要機能の整理、監視、復旧体制 |
更新が少ないサイトは、静的ページ+フォームに置き換える
静的ページは、あらかじめ作ったHTMLなどを配信する方式です。会社概要、アクセス、事業内容などが中心で、記事投稿や会員機能を必要としないサイトに適しています。
公開環境でWordPressやPHPを動かさない構成にできれば、それらに対する脆弱性対応を公開サイトから切り離せます。ただし、ホスティング、公開用アカウント、ドメインなどの管理は必要です。
問い合わせ機能は外部フォームに任せる方法があります。その場合も、送信情報の保存先、管理者の権限、保存期間を決めましょう。フォームにPHPを使う仕組みを残せば、その部分のPHP管理は続きます。
また、「これまで更新しなかった」と「今後も更新が不要」は別の判断です。今後は記事発信を強化したいのであれば、編集機能のある構成も比較する必要があります。
保守されていない機能は、要件を整理してASP・SaaSに分ける
予約、会員管理、決済、顧客管理までWordPressに集約している場合は、それぞれの機能を専用サービスへ移す方法があります。
ASP・SaaSは、サービス提供会社が運営するシステムを、インターネット経由で利用する仕組みです。月額・年額などの利用料を支払い、データをサービス側の環境に預け、システムの基盤の運用・保守を任せる形が一般的です。サービスによっては無料プランや従量課金もあります。
ASPは「Application Service Provider」で、こうしたアプリケーションを提供する事業者を指します。日本では、提供されるサービス自体も「ASP型サービス」と呼ばれます。SaaSは「Software as a Service」で、ソフトウェアをインターネット経由のサービスとして利用する形態を指します。実務では重なる意味で使われることも多く、この記事では、外部の事業者が運営・保守するシステムを利用する選択肢として扱います。
例えば、ネットショップのShopify(ショッピファイ)が該当します。利用者はプランを契約し、管理画面から商品を登録したり、注文・顧客情報を管理したりします。自社でECシステムやサーバーを一から構築する負担を減らせる一方、利用料金に加え、決済や追加アプリなどの費用も確認する必要があります。[13]
任せられるのは、契約で定められたシステムや基盤の管理です。商品情報の更新、注文への対応、顧客情報を閲覧できる担当者の設定などは、自社で行います。 導入時には、データの保管・削除・出力方法、障害時の対応、サービスを解約するときの移行方法も確認しましょう。
例えば飲食店なら、店舗情報やメニューを掲載するサイトと、予約情報を扱うサービスを分ける構成が考えられます。サイト側で顧客情報を保有しない設計にできれば、公開サイトが侵害された場合に影響する情報を限定しやすくなります。
移行前には、必要な機能と業務の流れを要件として整理します。
- 必要な予約枠、通知、キャンセル処理を実現できるか
- 既存データを移行できるか
- 誰にどの情報を見せる必要があるか
- データの出力・削除ができるか
- 障害時の連絡先と代替業務を用意できるか
外部サービスでも、アカウント管理や設定は利用者側に残ります。サービス提供側が管理する範囲と、自社が対応する範囲を確認してください。
別のCMSを使うなら、運用全体を比較する
クラウド型CMSなどでは、基盤の更新を提供事業者に任せられる場合があります。自社でサーバーやCMS本体を更新する負担を減らせる点は、移行を検討する理由になります。
一方、別のCMSを自社で設置する方式では、運用負担が大きく変わらないこともあります。クラウド型でも、権限管理、外部連携、独自コードなどの責任範囲はサービスごとに異なります。
比較するのは、制作費だけではありません。月額費用、更新のしやすさ、保守範囲、トラブル時の窓口、データの持ち出しやすさまで含めます。管理できる担当者が決まらないまま移行すれば、移行先でも管理不在の状態が続いてしまいます。
AIで自作したCMSは安全?脱WordPressで見落としやすい保守の責任
AIを使って独自のCMSを作る方法もあります。自社に必要な機能に絞れる一方で、記事の投稿や編集が動くことと、安全に公開・運用できることは別に確認する必要があります。
同じような指示やテンプレート、ライブラリを使えば、生成された設計やコードに共通する実装が含まれる可能性があります。そこに安全でない処理があれば、似た弱点を持ち込むことも考えられます。ただし、AIで作ったCMSの設計が必ず共通する、同じ攻撃がすべてに通用するとまではいえません。
特に注意したいのは、脆弱性に気づかないまま運用し、発見後も修正できる担当者がいない状態です。独自に作った部分では、既存CMSの開発元から届くような脆弱性の告知や修正版を、自動的に受け取れるとは限りません。採用したライブラリの更新情報とは別に、独自実装の問題を調べ、修正する責任が残ります。
英国NCSCは、監督が不十分なAIによる開発では脆弱なコードが生成されるリスクを指摘しています。OWASPも、AIが生成したコードをレビューの対象から外さないよう求めています。[11][12]
導入前には、ログインの保護、利用者ごとの操作権限、入力処理、ファイルアップロード、認証情報の保管などを確認しましょう。公開前のコードレビューやセキュリティ検査に加え、公開後の更新、監視、バックアップ、障害対応まで担当を決める必要があります。
AIによる作成や点検は活用できますが、「AIが作ったから安全」「独自CMSなので攻撃されにくい」という判断は避け、仕組みを理解して検証・保守できる体制を前提に選びましょう。
独自部分の脆弱性を誰が点検し、誰が修正し、誰が復旧するのか。動作確認とあわせて、公開後の責任を明確にしましょう。
ヘッドレスCMSとは?更新機能と公開サイトを分ける選択肢
ヘッドレスCMSは、記事や画像を管理する仕組みと、訪問者に表示するWebサイトを分ける構成です。CMSに登録した情報を、APIというシステム間の窓口を通じて取得し、公開サイトに表示します。[6]
サービス例としては、microCMSやContentfulなどがあります。microCMSは管理画面から入稿した情報をAPIで取得する方式を提供しています。[7]
管理する対象:CMSの権限 / APIの認証情報 / ページの生成・公開処理 / ホスティング / 外部サービス
静的生成を採用した場合の一例です。ヘッドレスCMSでも、アクセス時にサーバーでページを生成する構成があります。
編集環境を維持しながら、公開側を簡素化できる
例えば、担当者はCMSの管理画面で記事を編集し、その内容から静的ページを生成して公開する構成が考えられます。公開サーバーでCMS本体を動かさずに済むため、管理機能と公開部分の接点を減らす設計ができます。
ただし、ヘッドレスCMSだから必ず静的ページになるわけではありません。アクセスのたびにサーバーでページを生成する構成もあり、実際の仕組みによって保守対象は変わります。
公開処理やAPIなど、新しく管理する部分もある
ヘッドレスCMSでは、公開サイトのプログラム、APIの認証情報、記事を公開する処理、プレビュー環境なども設計・管理します。
従来はプラグインで実現していた目次、関連記事、検索、SEO設定などを、別途実装する必要が生じることもあります。記事を編集できても、公開処理が止まっていればサイトには反映されません。
導入時には、編集者の使いやすさと、公開までの流れを保守できる担当者がいるかを確認しましょう。WordPressをヘッドレス化する方法もありますが、その場合はWordPressとPHPの保守が残る点にも注意が必要です。
サイト改ざん対策と、顧客情報の保護を一緒に設計する
公開ページを堅牢にする際には、顧客情報をどこで受け取り、どこに保存するかも見直しましょう。
例えば、問い合わせフォームを通じた情報は、フォームサービス、通知メール、メールのバックアップ、顧客管理ツールなど複数の場所に残る可能性があります。サイトを静的化しても、これらの情報が自動的に削除されるわけではありません。
確認したいのは、次の点です。
- 業務に必要な情報だけを取得しているか
- 保存先と閲覧できる担当者を把握しているか
- 保存期間と削除の手順が決まっているか
- 通知メールやバックアップにも情報が残っていないか
- 公開サイトと顧客情報を扱う環境の権限を分けられるか
別のサブドメインに分けただけでは、同じ管理権限で両方にアクセスできることもあります。分離の効果は、アカウントやアクセス権限まで含めて確認する必要があります。
移行時は、SEOと既存の集客導線を引き継ぐ
脱WordPressでは、見た目が再現できても移行が完了したとはいえません。記事、URL、画像、内部リンク、問い合わせ・予約への導線などを引き継ぐ必要があります。
特にURLが変わる場合は、旧ページと新ページの対応を整理し、適切なリダイレクトを設定します。Googleも、URL変更を伴う移行で、新サイトの検証、URLの対応付け、リダイレクト、移行後の計測を案内しています。[8]
| 確認対象 | 移行時の作業 |
|---|---|
| 記事・固定ページ | 内容、画像、添付資料、内部リンクを確認する |
| URL | 維持できるURLを整理し、変更分の転送先を決める |
| SEO設定 | タイトル、説明文、canonical、構造化データなどを確認する |
| 公開状態 | noindexやクロール制限が残っていないか確認する |
| 申し込み導線 | フォーム、予約、決済、通知を実際に試す |
| 計測 | アクセス解析と成果計測を引き継ぐ |
| 旧環境 | 必要なデータや記録を確保して、安全に停止・整理する |
記事数が多いサイトほど、移行作業の負担は大きくなります。コンパクト化を進める場合も、集客に役立っている記事まで一律に削除せず、アクセス、問い合わせへの貢献、情報の必要性を見て判断しましょう。
今後もWordPressを安全に運用するための5つのポイント
WordPressの編集環境や機能が自社に合っている場合には、継続利用しながら安全性を高める方法もあります。以下を運用方針として、保守担当者と確認しましょう。
1.ドメイン管理とサーバーは、セキュリティ対策と対応体制で選ぶ
ドメイン管理会社やサーバー会社は、料金や容量に加えて、アカウント保護、脆弱性への対応、障害時のサポートを確認して選びます。
| 選ぶ対象 | 確認したい機能・体制 |
|---|---|
| ドメイン管理サービス | 多要素認証、不正な移管を防ぐロック、重要な変更の通知、乗っ取り時の相談窓口 |
| サーバーサービス | サーバーソフトウェアの修正対応、サポート中のPHP、WAF、自動バックアップと復元手段、緊急時の告知・問い合わせ窓口 |
ドメイン管理アカウントが侵害されると、DNS設定を書き換えられ、Webサイトやメールの接続先に影響する可能性があります。WordPressの管理画面と同様に、契約サービスのアカウントも保護しましょう。
また、「セキュリティ対策あり」という説明だけでなく、標準で有効な機能、有料オプション、自社で設定する項目を確認します。サーバー会社とサイト運営者の責任範囲を把握することも重要です。[9]
2.WordPress本体・テーマ・プラグイン・PHPを最新の状態に保つ
WordPress本体だけでなく、テーマ、プラグイン、PHPなども更新の対象です。原則として最新の安定版を使い、PHPはサポート中の系列でセキュリティ修正が適用された状態を維持します。
更新前にはバックアップと復元方法を確認し、大きな変更では検証環境で動作を確認します。更新後は、表示に加えてフォーム送信や予約など、業務に必要な機能も確認してください。
更新すると不具合が出るからと、古いバージョンを使い続ける状態は避けましょう。 互換性に問題がある機能は、修正・代替・廃止を判断し、更新を続けられる構成に直す必要があります。重大な脆弱性では、検証の段取りとともに、緊急更新や一時停止を判断できる体制を整えます。
3.WordPressに持たせる機能を複雑にしすぎない
記事発信、予約、会員管理、決済、顧客管理などを追加するほど、更新時に確認する対象や、障害の原因を調べる範囲も広がります。
機能を追加する前に、事業上必要か、誰が保守するか、既存の機能と重複していないかを確認しましょう。例えば、WordPressは情報発信に使い、予約や決済は専用サービスに任せる構成も考えられます。
外部サービスとの連携も含めて、担当者が全体を把握できる構成に収めることが大切です。
4.プラグインは必要最小限にし、提供元と保守状況を確認する
使っていないプラグインや、機能が重複するプラグインを整理します。削除前には依存する機能やデータを確認し、不要と判断したものは停止したまま残さず削除しましょう。
選定時には、信頼できる提供元か、現在のWordPressやPHPに対応しているか、更新や脆弱性対応が続いているかを確認します。公式ディレクトリや信頼できる開発元から入手することも基本です。[9]
プラグインの数だけで安全性は決まりません。少数でも保守が止まったものが含まれればリスクになります。また、数を減らすために機能を独自コードへ移した場合も、そのコードの保守は必要です。目的は、必要な機能を管理できる状態にすることです。
5.本体の更新を妨げるカスタマイズを避ける
WordPress本体のコアファイルや、配布されているプラグインのファイルを直接書き換えると、更新で変更が消えたり、新しいバージョンとの不整合が生じたりする可能性があります。
特に、独自改修を維持するためにWordPress本体やプラグインを更新できなくなる設計は避けましょう。カスタマイズは、用意されたフックやAPIなどの拡張方法を使い、独自機能を分離して管理することを基本にします。[10]
変更内容、必要な理由、影響する機能、更新後の確認手順を記録し、制作担当者以外も保守できる状態にしておきます。すでに更新を止める原因となっている改修があれば、その部分の作り直しや専用サービスへの移行を検討してください。
最も重要なのは、問題が起きたときに対応できる環境
セキュリティでは、侵入される可能性を下げる対策に加えて、異常を見つけ、被害を抑え、復旧するための準備も必要です。
WordPress公式も、セキュリティをリスクの低減として説明し、更新、バックアップ、ログ、監視などを案内しています。[9]
判断と対応ができる管理者を決める
管理者は社内の専任者に限りません。外部の保守会社でも構いませんが、実際に対応できる範囲を明確にする必要があります。
| 場面 | 事前に決めること |
|---|---|
| 脆弱性が公表された | 誰が情報を確認し、自社への影響を判断するか |
| 緊急更新が必要になった | 誰が作業し、動作を確認するか |
| 不審な動きが見つかった | 誰が調査し、公開停止を判断するか |
| 情報漏えいが疑われた | 誰に連絡し、調査や必要な対応を進めるか |
| サイトを復旧する | どのバックアップを使い、安全をどう確認するか |
バックアップは、取得しているだけでなく復元できるかを確認します。また、改ざん前のデータを戻しても、侵入口となった原因が残っていれば再び被害を受ける可能性があります。復旧と原因への対処を一緒に進められる体制が必要です。
不要な機能を減らし、把握できる構成にする
サイトのコンパクト化では、ページ数だけでなく、管理対象となる機能や連携を減らすことを考えます。
使っていないプラグイン、放置されたテストサイト、退職者のアカウント、不要な外部連携などを整理すれば、確認すべき対象を減らせます。一方、サービスを分けすぎると管理するアカウントや契約が増えるため、全体を把握できる範囲に収めることも重要です。
目指すのは、自社に必要な機能があり、管理対象とデータの保存先が分かり、緊急時に変更・停止・復旧できるサイトです。
脱WordPressに関するよくある質問
WordPressをやめれば、保守費用はかからなくなりますか?
移行後も、ドメイン・ホスティング・外部サービスの契約管理や、設定変更、障害対応は必要です。比較する際は、初期の移行費用、サービス利用料、更新作業、保守対応を含めた総額で見積もりましょう。
記事が多いサイトでも、静的サイトに移行できますか?
可能ですが、記事や画像の移行に加えて、URL、内部リンク、検索機能、今後の投稿方法を設計する必要があります。記事発信を続ける場合は、CMSから静的ページを生成する方法も検討できます。
脱WordPressでSEOに悪影響が出ることはありますか?
URLの変更、記事の欠落、クロール制限、内部リンクの不備などが検索流入に影響する可能性があります。CMSの変更だけでSEOが改善するとは限りません。移行前後で内容と設定を確認し、公開後も検索流入や問い合わせを計測しましょう。[8]
WordPressの継続も、移行も、管理できることを基準に選ぶ
WordPressを使っているという理由だけで、直ちに危険なサイトと判断することはできません。保守体制があり、必要な更新や監視、権限管理ができている場合には、継続利用が合理的な選択になることもあります。
同時に、適切に管理していても、未公表の脆弱性や認証情報の漏えいなどのリスクがなくなるわけではありません。WordPressの継続・移行のどちらを選ぶ場合も、この前提は共通です。
ほとんど更新しないなら静的ページを検討し、機能が複雑なら専用サービスへの分離を考える。記事発信が重要なら編集環境を維持する。そのうえで、管理者と緊急時の対応を決めましょう。
脱WordPressの検討は、サイトの機能、顧客情報、保守責任を整理する機会になります。移行すること自体をゴールにせず、日常の運用と問題発生時の対応を続けられる構成を選んでください。
出典・参考情報
確認日:2026年10月24日。脆弱性への対応は更新されるため、実際の作業時には公式情報と利用サービスの最新案内を確認してください。
- PHP公式:セキュリティ告知(2026年10月21日・23日)
- CERT-EU:Critical Vulnerabilities in PHP
- 英国NCSC:Impact of AI on cyber threat from now to 2027
- React公式:Critical Security Vulnerability in React Server Components
- Google検索セントラル:AI features and your website
- Contentful:Headless CMS
- microCMS公式サイト
- Google検索セントラル:サイトの移転(URL変更あり)
- WordPress公式:Hardening WordPress
- WordPress公式:Plugin Handbook
- 英国NCSC:The ‘vibe coding spectrum’ approach to AI-assisted software development
- OWASP:Secure Coding with AI Cheat Sheet
- Shopify公式:料金プランと利用できる機能